घटनाएँ होते ही अपने टूल्स तक भेजें
जब कोई पोस्ट प्रकाशित या विफल हो, साइट ऑडिट पूरा हो या एआई दृश्यता की जाँच पूरी हो, तब हस्ताक्षरित HTTP अनुरोध पाएँ।
आज ही मुफ़्त में शुरू करें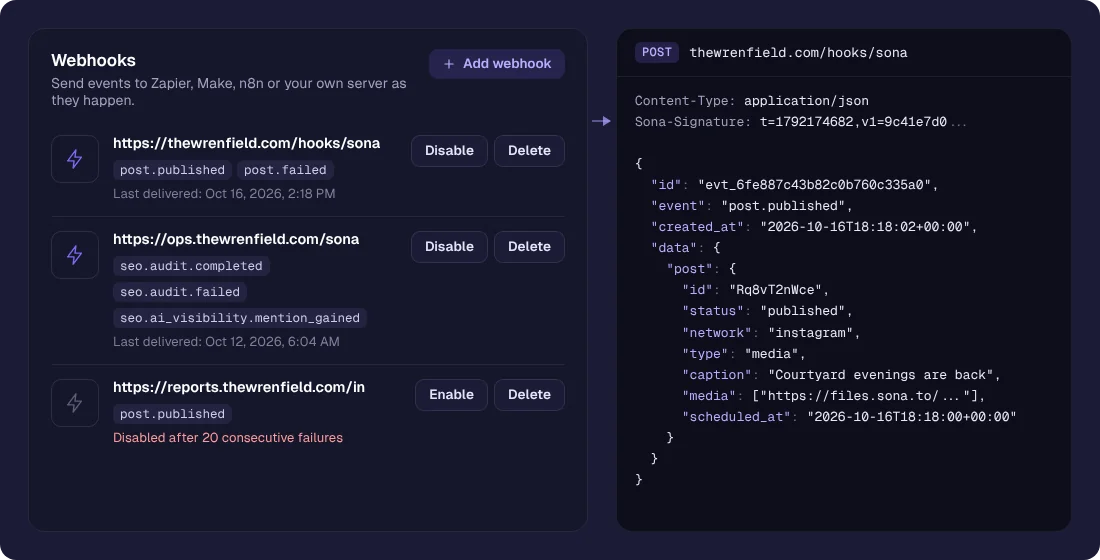
कुछ हुआ या नहीं, यह जानने के लिए बार-बार API को पूछना धीमा भी है और फ़िज़ूलख़र्च भी। Webhook इसे उलट देते हैं: आप sona.to को एक URL देते हैं, और जिस क्षण कोई पोस्ट प्रकाशित या विफल होती है, साइट ऑडिट पूरा होता है या एआई दृश्यता की जाँच पूरी होती है, sona.to एक हस्ताक्षरित HTTP अनुरोध भेज देता है। इसे Zapier, Make, n8n या अपने सर्वर की ओर मोड़ दीजिए, बाक़ी आपका सिस्टम अपने आप प्रतिक्रिया देगा।
घटनाएँ उसी क्षण
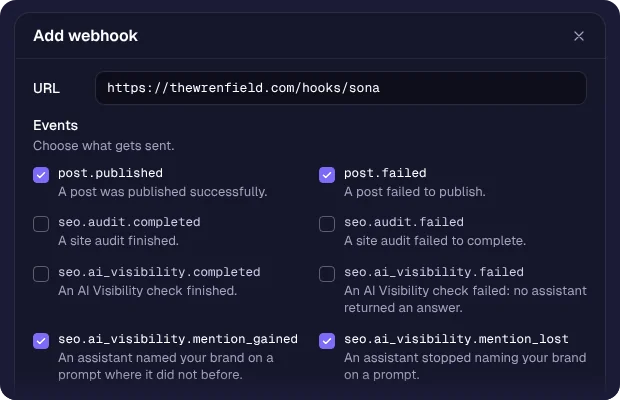
आठ घटनाएँ उन नतीजों को समेटती हैं जिन पर प्रतिक्रिया देना सार्थक है: पोस्ट प्रकाशित या विफल, साइट ऑडिट पूरा या विफल, एआई दृश्यता की जाँच पूरी या विफल, और कोई एआई असिस्टेंट जो आपके ब्रांड का नाम लेना शुरू करे या बंद कर दे। हर घटना वही फ़ील्ड लाती है जो API लौटाता है, इसलिए webhook और GET एक ही बात कहते हैं।
हस्ताक्षरित, इसलिए भरोसेमंद
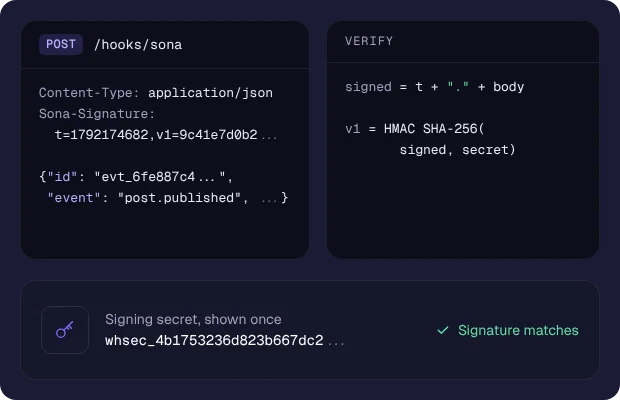
हर अनुरोध में टाइमस्टैम्प और संदेश की सामग्री पर बना HMAC SHA-256 हस्ताक्षर होता है, जिसकी कुंजी वह गुप्त कुंजी है जो webhook बनाते समय एक ही बार दिखाई जाती है। इसे जाँच लीजिए और आपको पता चल जाएगा कि अनुरोध sona.to से आया है और दोबारा भेजा हुआ नहीं है।
पुनः प्रयास और डिलीवरी लॉग
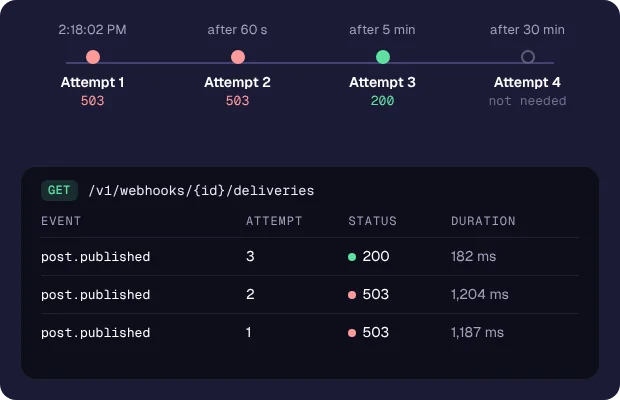
विफल डिलीवरी 60 सेकंड बाद, फिर 5 मिनट बाद, फिर 30 मिनट बाद दोबारा भेजी जाती है। हर प्रयास उसके स्टेटस कोड और अवधि के साथ दर्ज होता है, इसलिए ख़राब एंडपॉइंट की जाँच आसान रहती है।