Senden Sie Ereignisse an Ihre Tools, sobald sie eintreten
Erhalten Sie eine signierte HTTP-Anfrage, wenn ein Beitrag veröffentlicht wird oder fehlschlägt oder wenn ein Website-Audit oder eine KI-Sichtbarkeitsprüfung endet.
Noch heute kostenlos starten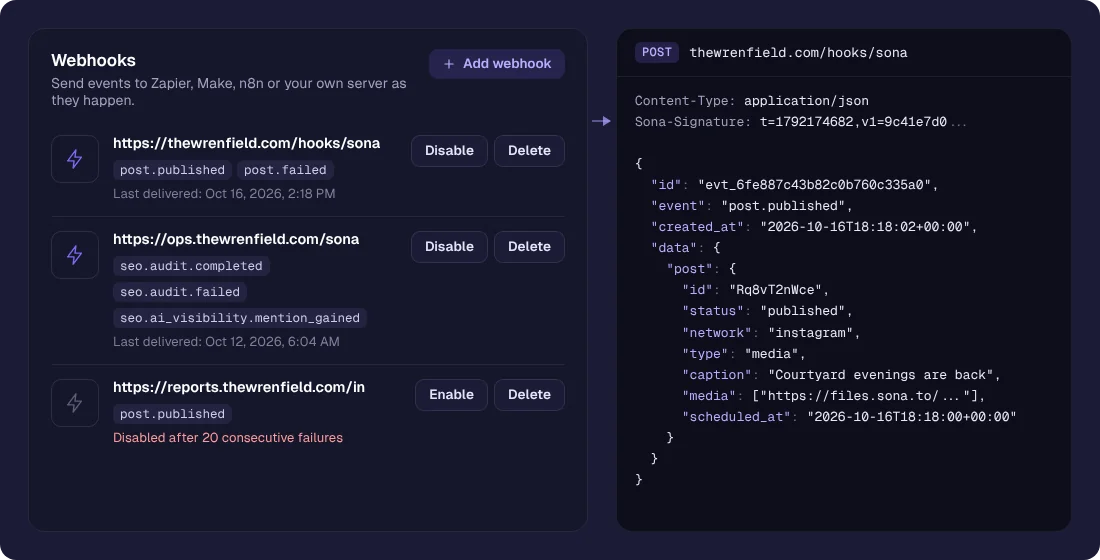
Eine API abzufragen, um herauszufinden, ob etwas passiert ist, ist langsam und verschwenderisch. Webhooks drehen das um: Sie geben sona.to eine URL, und sona.to sendet eine signierte HTTP-Anfrage in dem Moment, in dem ein Beitrag veröffentlicht wird oder fehlschlägt oder ein Website-Audit oder eine KI-Sichtbarkeitsprüfung endet. Richten Sie sie auf Zapier, Make, n8n oder Ihren eigenen Server, und der Rest Ihres Stacks reagiert von selbst.
Ereignisse in dem Moment, in dem sie eintreten
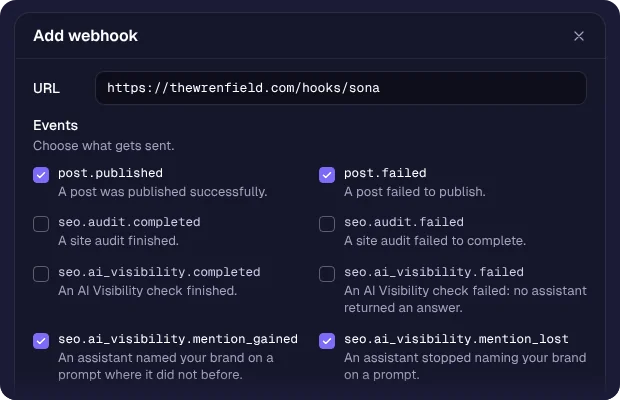
Acht Ereignisse decken die Ergebnisse ab, auf die es sich zu reagieren lohnt: Beitrag veröffentlicht oder fehlgeschlagen, Website-Audit abgeschlossen oder fehlgeschlagen, KI-Sichtbarkeitsprüfung abgeschlossen oder fehlgeschlagen und ein KI-Assistent, der Ihre Marke zu nennen beginnt oder nicht mehr nennt. Jedes trägt dieselben Felder, die auch die API liefert, sodass ein Webhook und ein GET übereinstimmen.
Signiert, damit Sie ihm vertrauen können
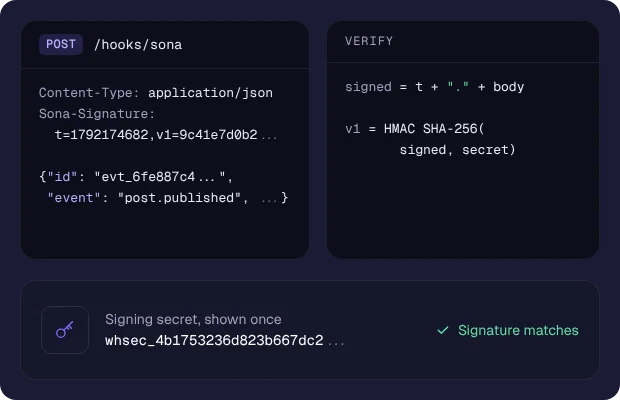
Jede Anfrage trägt eine HMAC-SHA-256-Signatur über einen Zeitstempel und den Nachrichtenkörper, berechnet mit einem Schlüssel, der beim Anlegen des Webhooks einmalig angezeigt wird. Prüfen Sie sie, und Sie wissen, dass die Anfrage von sona.to stammt und nicht erneut eingespielt wurde.
Wiederholungen und ein Zustellprotokoll
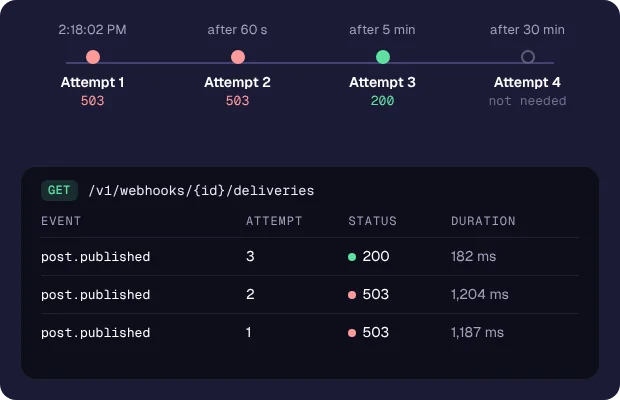
Eine fehlgeschlagene Zustellung wird nach 60 Sekunden, dann nach 5 Minuten und dann nach 30 Minuten erneut versucht. Jeder Versuch wird mit Statuscode und Dauer protokolliert, sodass ein defekter Endpunkt leicht zu diagnostizieren ist.